Murielle THIBIERGE-BATUDE
Senior Security & Governance Consultant, AI Expert
Freelancer
Available
Professional summary
Cybersecurity professional with 14 years of experience, including 7+ years managing IT and security projects for major banks, a ministry, industrial groups and a public-sector client.
PKI and trust services. As project manager at CS Group, I led the consolidation of 5+ legacy PKIs / certification authorities for a banking client (6 months, through to the key ceremony on Gemalto HSM). I also led the migration of a private bank's nationwide applications to a new PKI with only half a day of service interruption, and a trusted timestamping project on qualified Atos HSMs, a prerequisite for the eIDAS qualification of the service.
IT procurement and contract management. I ran a €1M datacenter tender end to end (specifications, evaluation grids, 10+ suppliers benchmarked, negotiation, acceptance), then managed 30+ supplier contracts in run. I also contributed to a public-sector tender response and delivered the resulting project under public-sector rules.
Security risk and compliance. Risk analysis (EBIOS RM), security accreditation, ISO/IEC 27001, NIS2, audit follow-up and remediation. Used to working with senior management, CISOs, CIOs, architects, suppliers and business teams.
Experiences
Consultante senior AI Security & Governance
Thibierge & Companies.
Since May 2026
Freelancer
France
- Accompagnement à la gouvernance de l'IA : rôles et responsabilités, devoir de diligence, pilotage des risques selon l'AI Act, ISO/IEC 42001 et NIS2.
- Revue de sécurité de projets GenAI et agentiques : architecture LLM, RAG, identités et délégations des agents, serveurs MCP, OWASP Top 10 LLM et applications agentiques.
- Cadrage de l'évaluation des systèmes d'IA (TEVV) et du red teaming GenAI ; définition des critères de passage en production.
- Acculturation des équipes métiers et techniques aux fondamentaux des LLM, du RAG et des agents.
Consultante GRC et sécurité des systèmes — client secteur public (freelance)
Thibierge & Companies.
January 2024
to April 2026
- GRC et pilotage de la sécurité numérique d'une vingtaine de systèmes complexes.
- Appui aux homologations de systèmes, dont des systèmes intégrant de l'IA.
- Rédaction de documents de référence de sécurité.
- Amélioration transverse de la sécurité numérique sur l'ensemble du périmètre.
Consultante cybersécurité — missions pour cabinets de conseil (freelance)
Thibierge & Companies.
December 2019
to December 2023
- IDEMIA — Responsable de la sécurité des systèmes d'information d'un portefeuille de 30 applications
• Lancement de la démarche SSI au niveau infrastructure et applicatif.
• Analyse des rapports d'audit et pilotage des remédiations avec les équipes projets.
• Analyses de risques flash sur 5 applications. - SUEZ (3S) — Adjointe au pilotage du programme de cybersécurité industrielle
• Suivi du programme de cybersécurité des environnements industriels.
• Préparation des audits.
• Appui à la rédaction et à la revue des dossiers d'architecture technique (DAT). - Livrables pour cabinets de conseil en cybersécurité
• Supports de sensibilisation et de décision pour les directions.
• Construction de socles de sécurité consolidés à partir de plusieurs référentiels.
• Prestations d'analyse de conformité.
Chef de projet sécurité des systèmes d'information — CS Group (CS Systèmes d'Information)
CSSI
May 2016
to November 2019
- SOC pour un ministère : pilotage de l'intégration d'un SIEM et de la mise en place du SOC. Coordination de 6 ingénieurs, achats et logistique, séquencement du développement et de l'intégration avec le client.
- Horodatage de confiance : maintien en conditions opérationnelles et migration vers un nouveau système d'horodatage. Propositions commerciales, pilotage de 4 ingénieurs, suivi de la prise en main par l'équipe cliente.
- Chiffrement chez plusieurs grands comptes : coordination des POC, animation des ateliers techniques, accompagnement à la prise en main.
- Sites industriels : architecture sécurisée de bastions d'administration embarqués. Négociation des prestations, supervision des architectes systèmes, montée en compétences de l'équipe.
Responsable maîtrise d'ouvrage IT et cybersécurité — La Mancha (CDI)
LA MANCHA
August 2012
to April 2016
Full-time
PARIS
France
- Déclinaison de la PSSI du groupe dans les filiales ; vérification et adaptation des plans de reprise d'activité.
- Gestion de crise lors d'une attaque par rançongiciel (cryptolocker) ; mise en œuvre du PRA.
- Budget IT et SSI : 400 k€ en run, 1 M€ en build.
- Migration Active Directory, mise en place du SSO, gestion de flotte mobile (MDM), migration cloud.
- Pilotage du changement lors de l'intégration dans un nouveau groupe actionnaire ; gestion des fournisseurs et des contrats.
Parcours antérieur (1999-2012)
Employeurs et clients divers
September 1999
to July 2012
Freelancer
PARIS
France
- AREVA — chargée de missions (2011-2012) : cession d'une filiale, couverture assurantielle, évaluation d'impacts sociaux de projets soutenus.
- Microfinance (2008-2010) : benchmark international de logiciels pour la Banque mondiale (CGAP), lancement d'une chaire de recherche.
- Nanotechnologies (2002-2008) : intelligence économique et veille stratégique (Royaume-Uni), conseil en management en Allemagne.
- AREVA / Amphenol ICC — chef de produits connecteurs électroniques (2004-2005).
- General Electric — analyste financier, intégration d'acquisitions (1999-2001).
Management, spécialisation Entrepreneuriat et marketing de l'innovation (1998-2002), dont un trimestre en MBA à Waseda University, Tokyo.
Interests
Engagements et rayonnement
- Présidente de la Commission Cybersécurité du MEDEF : création du test « Cybersécurité : êtes-vous d'attaque ? » destiné aux entreprises.
- Organisation d'événements cybersécurité : pique-niques cybersécurité, THI STUDIO CYBER, soirées cyber au Paris Story, événement dédié à la cybersécurité des PME et TPE.
- Réseaux professionnels : Club EBIOS, Club 27001, OSSIR, WiCyS, Women4Cyber.
- Pratique personnelle de l'IA générative : composition musicale assistée par IA (chaîne YouTube « BEATITUDE Murielle »).
Skills
Domaines d'intervention
- Gouvernance de l'IA et conformité : Inventaire des systèmes d'IA, définition des rôles et responsabilités, politique IA, analyse d'écarts AI Act et ISO/IEC 42001, articulation avec NIS2. Livrables types : Cartographie des systèmes d'IA, matrice RACI, politique IA, plan de mise en conformité
- Analyse de risques des systèmes d'IA : Analyse de risques EBIOS RM adaptée à l'IA, qualification et traitement des risques, préparation de l'acceptation des risques. Livrables type : Registre des risques IA, plan de traitement, dossier d'homologation
- Revue de sécurité GenAI, RAG et agents : Revue d'architecture LLM, RAG et agents ; identités et délégations des agents ; serveurs MCP ; OWASP Top 10 LLM et applications agentiques. Livrables type : Rapport de revue, exigences de sécurité, plan de remédiation
- Évaluation et passage en production : Cadrage TEVV (test, évaluation, vérification, validation), cahier des charges de red teaming, critères de passage en production, indicateurs SLI/SLO. Livrables type : Stratégie d'évaluation, cahier des charges red team, critères go/no-go
- Pilotage GRC et acculturation : Pilotage de la sécurité de portefeuilles de systèmes, documents de référence, supports pour les directions. Livrables type : Socles de sécurité, supports COMEX, tableaux de bord
Référentiels et méthodes
- Méthode d'analyse des risques numériques EBIOS pour l'IA
- Méthologie pour l'expérimentation d'IA TEVV (Test, Évaluation, Vérification et Validation)
- Veille technologique continue en cybersécurité et en IA
- Gouvernance et conformité IA : AI Act, ISO/IEC 42001, cadres de gestion des risques IA (NIST), recommandations ENISA, ANSSI, CISA, NSA, UNESCO
- Sécurité des systèmes d'IA : OWASP Top 10 LLM (2025), OWASP Top 10 applications agentiques (2026), AIVSS, référentiels de développement sécurisé des systèmes d'IA, sécurité des serveurs MCP
- Évaluation des systèmes d'IA : cadrage du red teaming GenAI, SLI / SLO / SLA
- Risques et conformité cyber : homologation de sécurité, NIS2, ISO/IEC 27001, PSSI, PCA / PRA
- Sécurité opérationnelle et industrielle : SIEM / SOC, chiffrement, horodatage de confiance, bastions d'administration, cybersécurité industrielle (OT)
Certifications et formations
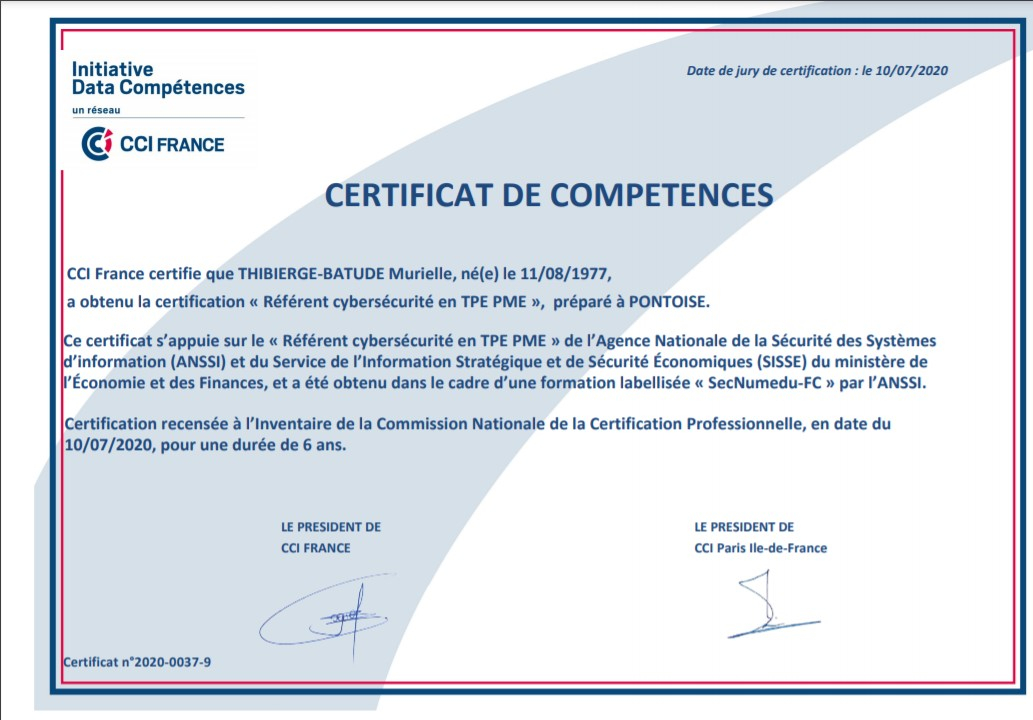
- Certificat de compétences « Référent cybersécurité en TPE-PME » — CCI France (ANSSI, DGE), formation ITESCIA labellisée SecNumedu-FC par l'ANSSI, 2020
- Certificat Sécurité des usages numériques — INHESJ, cycle d'un an (2 jours par mois), 2015-2016
- Formation EBIOS — HSC, 2017
- Gouvernance des données et infrastructures — Capgemini, 2014-2015
Langues
- Français (langue maternelle) · Anglais (courant, professionnel et technique)